奇安信集团将基于内部安全大数据分析、安全运营实践案例分析、各领域市场调研分析及与第三方合作产出的研究成果,以研究报告的形式对外发布。为方便学习分享和二次研究,绝大多数研究报告都为用户提供了PDF、WORD和PPT三种不同格式的下载方式,部分PPT还有专家的配音解读。欢迎大家下载和使用。
发布时间:2022年01月21日
进入21世纪以来,全球科技创新进入空前活跃时期,新一代技术的不断涌现驱动着数字经济的高速发展。2020年我国数字经济规模已达到39.2万亿元,占GDP比重达38.6%。受新冠疫情的影响,个性化医疗、在线教育、远程办公等全面融入人们的日常工作与生活,数字经济发展进一步加速,并成为我国经济高质量发展的强大动力。数据作为数字经济最核心生产要素,规模也呈爆发式增加。据著名咨询机构IDC预测,2025年全球数据量将高达175ZB。其中,中国数据量增速最为迅猛,预计2025年将增至48.6ZB,占全球数据圈的27.8%,平均每年的增长速度比全球快3%。这标志着我国社会正在从IT时代迈进DT时代。
数据在推动数字经济高速发展的同时,数据滥用、数据泄漏等安全事件频繁发生,数据安全风险日益凸显,数据安全问题受到国家和社会的高度重视。近年来,我国陆续发布了一系列数据安全相关的法律法规和标准规范,明确了企业和组织在数据开发利用活动中的责任与义务,强调了数据安全建设的重要性与必要性。
DT时代的数据环境是随着业务发展而动态变化的,数据安全建设不是一蹴而就、一成不变的,更不是靠单一的技术就能达成的,因此数据安全领域提出了数据安全运营的理念,将技术、流程和人有机的结合,体系化的进行数据安全建设。
奇安信行业安全研究中心与Coremail邮件安全人工智能实验室、CACTER邮件安全研究团队联合发布了《2025年中国企业邮箱安全性研究报告》。本报告聚焦于中国企业邮箱安全性,以电子邮箱的使用、垃圾邮件、钓鱼邮件、带毒邮件为核心研究对象,从其规模、发送源、受害者分布以及典型案例等多维度展开深入分析。
查看详情
2026年上半年,全球网络安全漏洞态势进入了“AI深度博弈”的新阶段。随着生成式人工智能在软件开发与安全攻防中的普及,漏洞的生命周期被极度压缩。根据奇安信CERT、CNVD/CNNVD等多源情报监测,2026年上半年新增漏洞数量爆发式增长,其中“高危+AI诱导”型漏洞显著增加。攻击面进一步向“云原生+智能终端”倾斜,供应链攻击与勒索软件的结合愈发紧密。
查看详情
2025年,奇安信集团安服团队共接到应急服务需求575起。政府部门、制造业、金融机构的业务专网是2025年攻击者攻击的主要目标。
网络安全基础设施建设的不完善,网络安全运营能力的缺失,是当前国内绝大多数政企机构的通病。一方面,永恒之蓝、弱口令等基础漏洞仍然普遍存在,高危端口大量暴露;另一方面,仅有14.2%的政企机构能够通过安全巡检提前发现问题,避免损失,而绝大多数政企机构只能在重大损失发生之后,或被第三方机构通报之后才能发现安全问题。
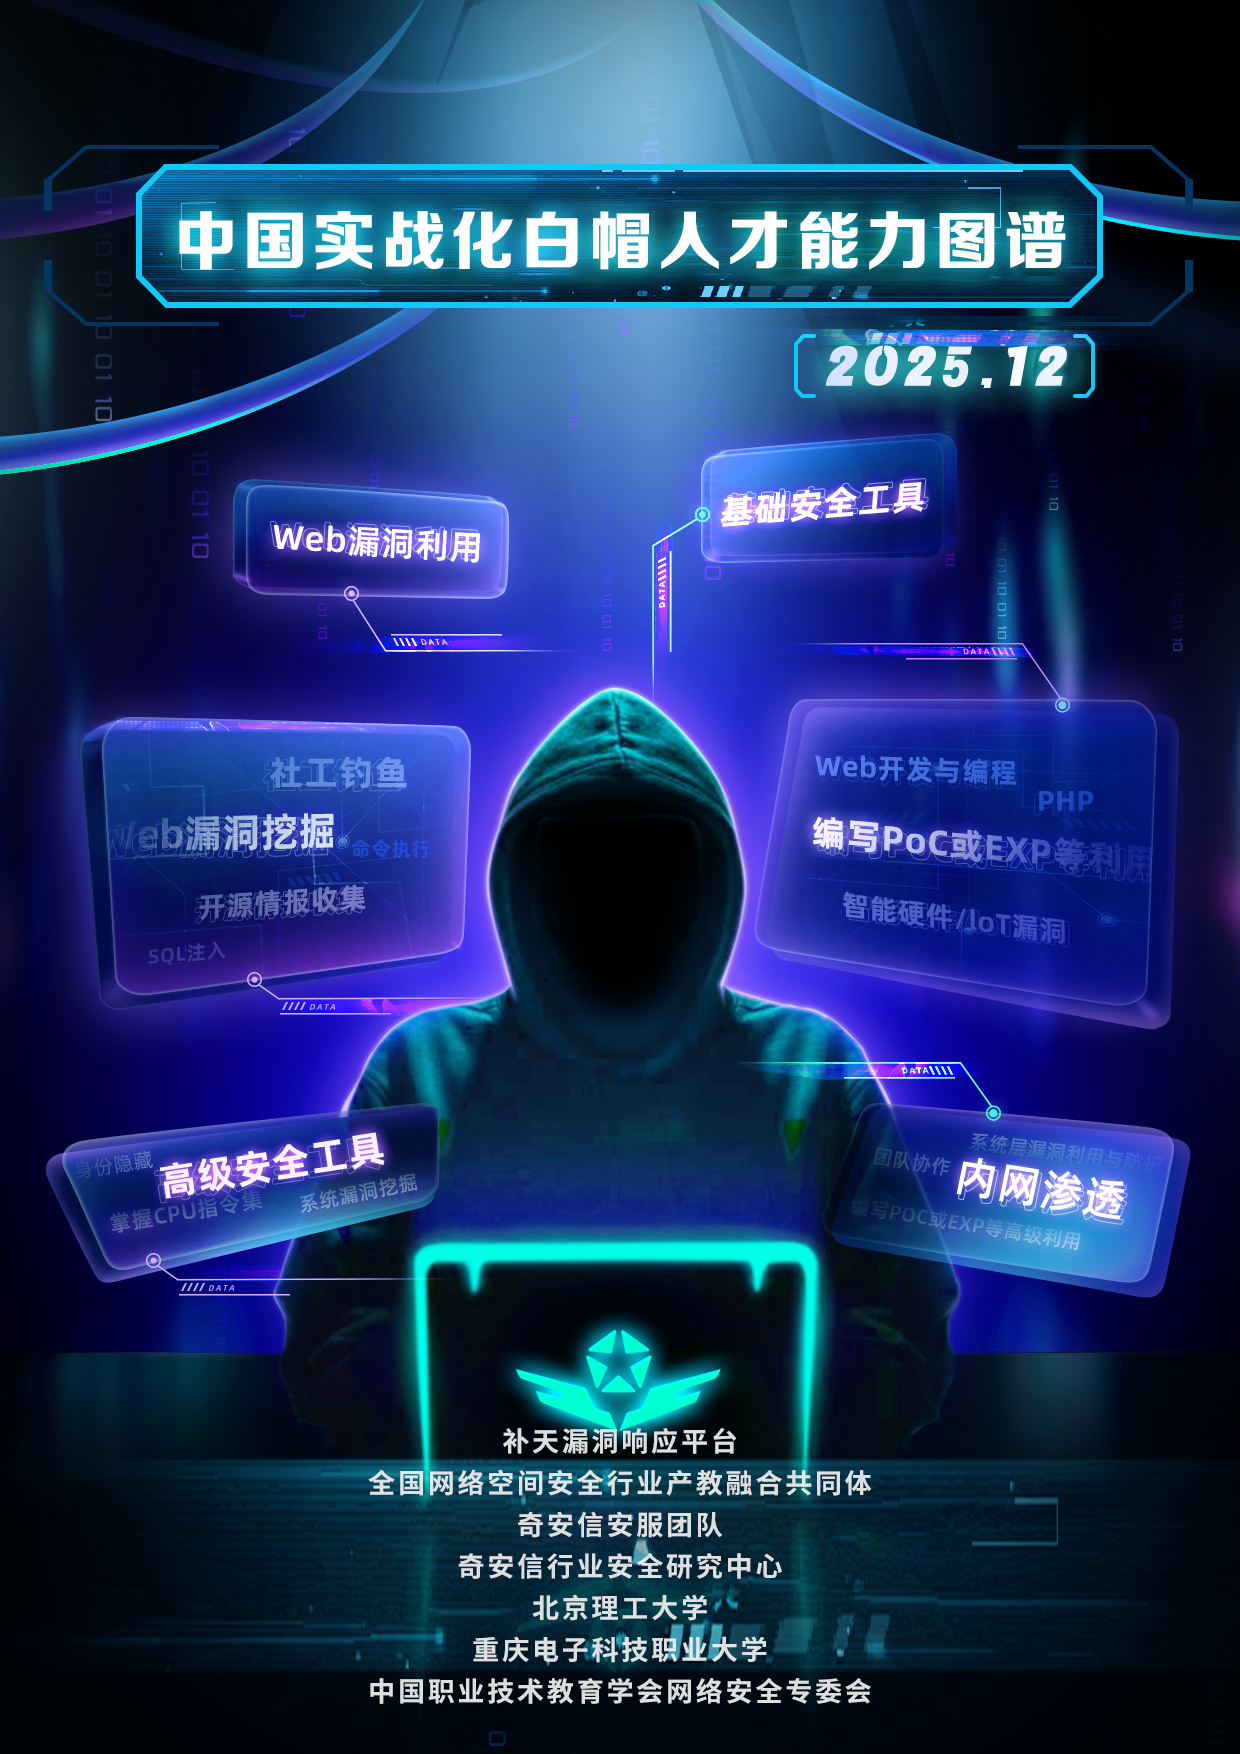
2025年,我们对能力图谱再度更新:攻击侧新增AI辅助绕过小类,新增对抗性攻击、威胁情报分析、反取证操作、WAF规则、EDR行为检测、人脸识别系统、语音验证7项具体能力。防守侧新增AI辅助安全分析小类,新增AI安全分析平台、调用大模型接口辅助分析2项具体能力。从而使能力图谱扩容至7大类、31小类、169项具体能力。其中,攻击侧为7大类、18个小类、115项能力,防守侧为5大类、13小类、54项能力。
查看详情
95015服务热线
微信公众号
京公网安备11000002002064号