近日,据安全内参编译报道,位于泗水的印尼国家数据中心遭到Lockbit勒索软件变种攻击,导致超过210家中央和地方政府机构受到波及,雅加达主要机场出现长时间航班延误。黑客索要赎金更是达到800万美元(折合5800万人民币),但印尼政府拒绝支付。
事件爆发后,检查发现,该数据中心未做数据备份,导致恢复工作延误严重,印尼总统已下令对其进行审计,印尼通信部长因此被公众请愿引咎辞职。
part 1 恶意软件是Lockbit变种,破坏力极大
奇安信安全专家对该事件进行了研究,发现本次勒索攻击的样本文件为Brain Cipher Ransomware。通过分析,该恶意软件就是勒索软件Lockbit的变种,进一步研究发现,攻击样本本身没有引入0day/Nday等传播技术,也没有引入高级攻击技术。但样本文件具有蠕虫性质,可以进行横向传播,是本次造成重大影响的原因之一。
奇安信安全专家提醒,如果客户遇到勒索攻击的情况,可以第一时间拨打95015应急响应服务热线。
据悉,此次勒索攻击的是印尼国家数据中心(PDNS)机房的政务云系统,攻击者对整个云内的文件全部进行加密,包括云内的安全信息和事件管理(SIEM)系统数据,由此造成溯源难、取证难,对业务造成了严重影响。
因为对印尼政府影响较大,Lockbit勒索组织在7月3日公开了被加密数据的密码,为此次“攻击闹剧”画上了句号。
2024年以来,勒索攻击继续肆虐全球,重大事件有增无减。例如今年4月,日本光学巨头遭到勒索攻击,被索要超7000万元巨额赎金, 否则他们将公开在攻击期间窃取的文件。同样在4月,美国联合健康集团(UnitedHealth)在财报中称,第一季度付出的总成本已经达到8.72亿美元(约合人民币63.13亿元)。在国内,今年3月,国家安全部曝光了一起境外黑客组织对我国某高新科技企业实施勒索攻击的案例,该企业的相关信息化系统及数据被加密锁定,生产经营活动被迫停止。国家安全部提醒,日益猖獗的境外网络勒索攻击,已成为我国网络安全“公害”。
part 2 防御勒索攻击,需聚焦场景、全链条应对
近年来,勒索攻击频繁得逞、且造成极大破坏的事实证明:要抵御勒索攻击,不能用“银弹思维”,不能依赖于单一某个产品。奇安信安全专家认为,需要聚焦终端、网络、主机、业务系统等不同场景,分别采取匹配的防御策略。
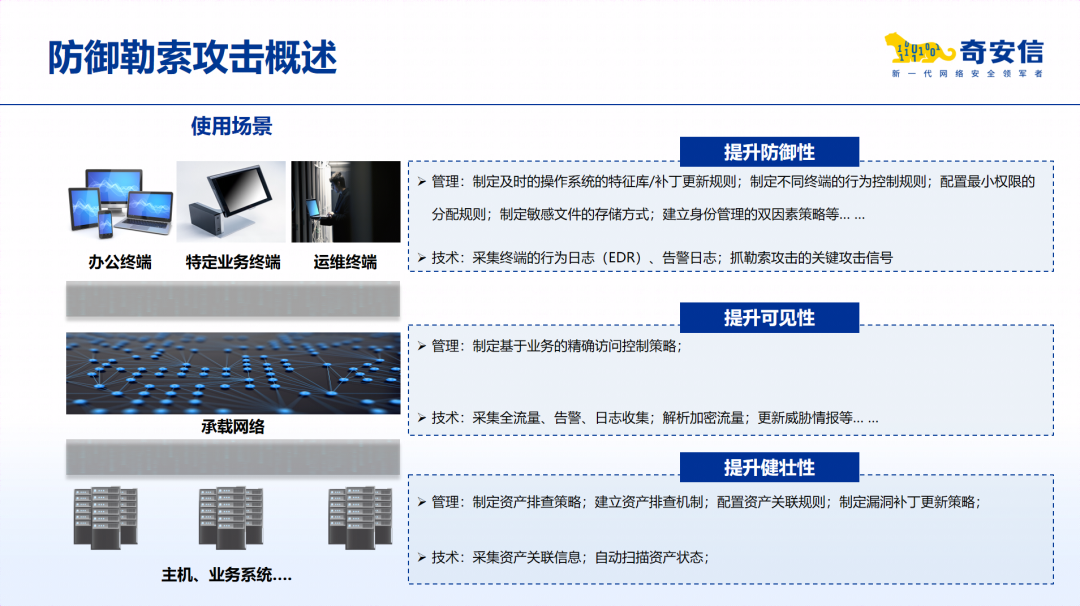
首先在终端场景,重在提升防御性。
勒索攻击具有隐蔽性强且危害显著,变异较快且易传播,攻击路径多样化,针对性强等特点,在预防勒索攻击方面,需要基于特征可发现,依托更全、更新的病毒库、样本库,支持云查杀等第一时间发现风险;基于行为可阻断,依托场景化、细颗粒度的规则制定,以控制其行为,进行阻断;同时强化日常管理,通过总结沉淀管理经验,形成全方位的安全配置。
面对勒索攻击,终端安全产品应具备如下两项关键功能:第一是抓住关键“攻击信号”,攻击工具执行过程中,需要对能绕过防护的高级威胁技术进行检测,识别过程攻击阶段的关键“攻击信号”;第二是防止加密文件,针对勒索病毒加密的检测、防御与恢复技术,是最后的防线,同时依靠智能诱捕、自主诱捕、行为判定等能力来防御勒索加密攻击。
其次在网络场景,重在提升可见性。
勒索攻击入侵,是需要通过网络落到终端的,那么对于进入网内的流量,就需要提升安全监控能力。其中包括:
•看得全:避免出现监控盲区,需要在网内每个域的汇聚点部署流量监测设备;
•看得清:通过对流量、日志、告警、行为的多维度分析,利用威胁建模,实现自动化处置与人工研判;
•支持联动处置:对已发现的威胁,需要提取其静态特征、网络流量特征,协同其它安全能力,第一时间封堵、查杀,并发出警告。
最后在主机、业务系统场景,重在提升健壮性。
通常,勒索攻击在前期会进行几个步骤,包括识别目标、收集信息、准备工具、测试攻击等环节。因此,对于主机和业务系统,安全能力需要将重点放在提升健壮性。其中包括:
•摸清家底、建立白账,盘清管理范围网络资产,补全资产属性等信息;
•漏洞修复、配置加固,跟踪漏洞情报,实现漏补数据的本地运营,持续维护资产安全配置方案及配置基线要求;
•以及多源异构数据关联分析,解析IT设备配置策略,有效缩减安全事件响应时间,并预测攻击入口点位和攻击路径,将事前驱动防御措施落地。
奇安信安全专家强调,体系化建设是政企机构抵御勒索攻击的必经之路,需要遵循体系化设计、一体化建设、实战化运行的安全防护体系构建思路,将体系规划设计、专项安全建设、安全专项治理、安全运行、专业服务等贯穿其中,用极限思维和底线思维,保证“零事故”目标的实现。
值得一提的是,从印尼国家数据中心的“前车之鉴”充分说明,数据备份是防御勒索必不可缺的有效手段。在数据中心建好后,对于重要数据进行实时备份,形成持续升级,持续加固,持续运维的机制。同时必须制定规范,形成计划,坚持执行,以保护业务系统安全和数据安全,进而守护社会安全乃至国家安全。
 立即拨打




 京公网安备11000002002064号