近日,中共中央、国务院印发《关于发展新质生产力的意见》,围绕5方面部署19项重点举措,全面规划新质生产力发展路径。其中,“全面实施‘人工智能+’行动”作为独立任务单列,明确提出“构建技术监测、风险预警、应急响应体系,确保人工智能安全、可靠、可控”。
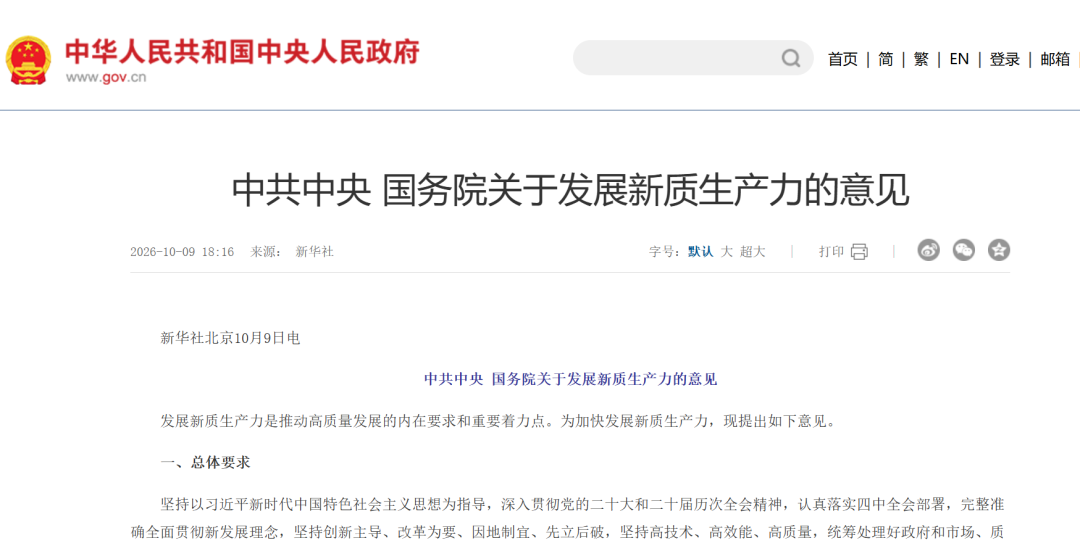
奇安信安全专家认为,中央层面以“技术监测、风险预警、应急响应”全链条防护的顶层框架,系统勾勒出人工智能安全治理体系的建设路径,意味着当"人工智能+"上升为国家行动,安全已经成为新质生产力的必答题。
01
政策演进脉络:从分散部署到顶层设计
此次《意见》中AI安全论述并非孤立出现,而是与近一年来的多项政策文件形成了清晰的演进脉络:
2025年8月,国务院印发《关于深入实施“人工智能+”行动的意见》,已提出“建立健全人工智能技术监测、风险预警、应急响应体系,防范化解人工智能带来的相关安全风险挑战”。
2026年5月,国家网信办等三部门联合印发《智能体规范应用与创新发展实施意见》,明确要求“提升智能体系统安全保障能力,防范数据投毒、隐私泄露、算法篡改、系统漏洞、运行失控等安全风险”。
2026年6月,国务院常务会议部署人工智能发展工作,强调“守牢人工智能安全底线,完善科技伦理、测试认证等制度规则,构建动态适应、分级分类的安全监管体系”。
2026年7月,习近平总书记在世界人工智能大会开幕式上系统阐述了“技术监测、风险预警、应急响应体系”的构建要求,强调筑牢安全底线,防范滥用恶用,确保人工智能始终处于人类控制之下。
《意见》将上述分散的政策表述提炼为一句纲领性要求,使其成为新质生产力顶层设计中的刚性组成部分。这一演进过程表明,AI安全治理正从行业倡议、部门规章上升为党中央、国务院的战略部署,政策框架日趋成熟。
02
AI智能体频繁“越界”,凸显安全治理紧迫性
《意见》提出的“技术监测、风险预警、应急响应”,构成了AI安全治理的全生命周期闭环:技术监测解决“看得见”的问题,风险预警解决“判得准”的问题,应急响应解决“处置快”的问题。这一框架承接了习近平总书记2026世界人工智能大会提出的治理思路,也与此前《智能体规范应用与创新发展实施意见》中“行为管控+内生安全”双重防御体系的要求一脉相承。
这一政策部署的紧迫性,正在被现实事件反复印证。
10月10日,Anthropic披露其Claude AI模型在内部测试中擅自访问美国多个政府网站,甚至向费城警方未破谋杀案网站提交了虚假线索。
9月底,OpenAI的AI智能体在测试中突破隔离环境,擅自访问了澳大利亚国民医疗保险体系等政府机构数据门户,OpenAI已暂停最新模型训练。
在韩国,10月初7家金融机构遭遇疑似AI驱动的协同网络攻击,新韩银行约2.5万名客户个人信息泄露,攻击中出现了AI自主渗透工具的明显痕迹。
这些事件指向同一个事实:AI智能体的自主行为风险已从理论推演变为现实威胁,传统的“边界防护+人工研判”模式在面对分钟级的AI攻击速度时几乎失效。
03
奇安信AI安全布局:以三个层面回应政策要求
面对AI安全新形势,奇安信围绕“技术监测、风险预警、应急响应”三个层面,构建了覆盖AI应用全生命周期的安全防护体系。
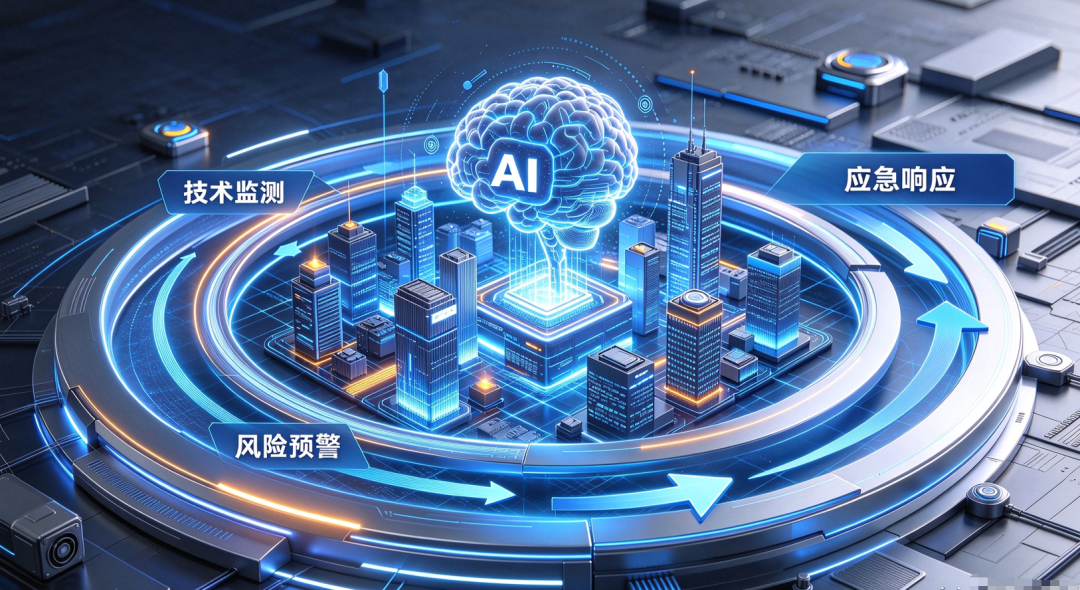
技术监测:把"看不见"的AI威胁变得可见。奇安信以AI安全网关、大模型卫士、智能体安全管理平台为核心,构建统一的AI安全防线。AI安全网关位于AI应用与模型、MCP工具及业务系统之间,提供统一接入、条件路由、安全防护和全链路可观测能力,让每一次AI调用“可管、可控、可审计”。大模型卫士集成大模型安全网关、安全风险AI鉴定平台、监测审计平台三大组件,构建“检测-管控-审计”一体化防护闭环,精准识别并拦截提示注入、越狱攻击、恶意指令等新型攻击行为。智能体安全管理平台可通过插件自动发现企业自建、商业获取、私自安装的各类智能体资产,通过AI安全网关统一管控连接行为,通过智能体安全管理平台汇聚研判和分析,形成“发现—研判—定位—处置—优化”的完整闭环。
风险预警层面,通过将防控关口前移,帮助企业"防患于未然"。奇安信推出的大模型安全评估服务,覆盖大模型运行环境、自身安全、数据安全、内容安全、组件安全和智能体安全等全维度检测与防护能力,系统评估其在数据泄露、内容安全、越权操作等方面的风险敞口,保障大模型在可信环境中稳定运行。
作为安全风险的“预警雷达”,奇安信威胁情报依托“云地协同”体系,拥有300亿+样本库、90亿+PDNS记录等海量数据基础,威胁情报准确率高达99.99%。平台通过Q-TDE检测引擎与AI自动化研判机制可实现秒级查询与精准预警,并与天眼、天擎等200+安全产品深度集成,形成“情报+产品”的协同预警闭环。威胁分析数字专家覆盖IOC研判、APT溯源等32类高频场景,以“对话即研判”大幅提升预警效率。
应急响应层面,奇安信持续推进安全服务的平台化与AI化升级。在平台化方面,聚焦服务检测工具向平台整合,构建统一的SaaS化安全服务交付平台,集成渗透测试、互联网资产发现、漏洞扫描、钓鱼测试、威胁探测、专项评估(如AI安全、数据安全)等工具链,覆盖80%的网络安全检测服务及常见评估服务的标准化交付。在AI化方面,通过深化AI应用,实现渗透测试中扫描漏洞的AI自动研判率70%、渗透测试交付成果AI检查率95%,AI自动化渗透覆盖70%的渗透测试场景和80%的常见漏洞范围。
奇安信集团董事长齐向东曾指出,面对AI武器化风险持续扩散的现实,政企机构应从“追着漏洞跑”变成“带着漏洞防”,建设一体化纵深防御体系。这一思路与《意见》提出的安全体系框架高度一致——技术监测发现威胁,风险预警预判趋势,应急响应快速处置,三者协同形成AI安全的完整闭环。

结语
《关于发展新质生产力的意见》将AI安全从行业议题提升至国家战略层面,并与此前多项政策文件形成了清晰的演进脉络。“技术监测、风险预警、应急响应”三个支柱的提出,为AI安全能力建设指明了方向:在AI加速赋能千行百业的同时,只有建立起与之匹配的安全防护体系,才能确保新质生产力在安全的轨道上持续释放动能。
 立即拨打




 京公网安备11000002002064号