2026年10月底,全球网络安全领域接连发生两起震动业界的大事。10月30日凌晨,全球最大加密货币交易平台币安被黑客卷走约63亿美元,创下人类历史上最大规模的盗窃纪录。而就在一周前,支撑全球四分之三网站的底层语言PHP被曝出高危远程代码执行漏洞,国内受影响资产达数百万级。
一个是玩转区块链的金融巨头,一个是互联网最底层的代码地基,接连“翻车”,让整个行业不得不重新审视那些曾被奉为圭臬的安全信条。
1
事件复盘:从虚假招聘到AI工具失陷的精心布局
先看币安63亿美元被盗案。很多人以为币安被盗是私钥被偷、算法被破,事实并非如此。据币安11月3日发布的最新初查报告,黑客攻破的不是区块链,而是一名软件工程师的电脑,这起史上最大盗窃案的攻击手法环环相扣,堪称一场精心策划的“国家级”渗透。

第一步:一场蓄谋四年的虚假招聘,找到突破口。
9月,币安一名软件工程师在求职平台上被一位“项目总监”搭讪。第一轮HR视频面试,真人露脸,社交账号、生活照一应俱全;第二轮“公司CEO”通过聊天软件面试。快结束时,CEO发来一道代码题,工程师直接在工作电脑上运行,木马伪装成正常的开发工具,成功绕过了终端安全防护。
第二步:控制内部AI工具,作为横向移动的跳板。
黑客顺着这台电脑,控制了币安内部的AI工具,并以此为跳板,进一步控制了钱包DevOps工程师和另一名钱包软件工程师的设备。攻击者很快发现,其中一台电脑存有具有容器部署权限的令牌。

第三步:绕过提现流程授权,发起致命一击。
10月29日,攻击者利用窃取的凭证部署容器并触发恶意脚本,直接攻击币安的签名服务。他们向“盖章机”递交了50份授权申请,内容都是将热钱包“Binance14”的执行权委托给一段智能合约代码。签名服务只核对“你有没有权限提交”,却看不到授权内容——它看到的只有32字节的摘要。50个“预签名”编号中,第18,914,809号命中生效。
授权生效后,攻击者成功绕过了币安正常的提现基础设施,在约20分钟内,11条区块链上的资产被批量转走。更致命的是,被代管的Binance14同时是另一个钱包HotWallet34的授权运营方,攻击者借此身份又转走8.23亿USDC。
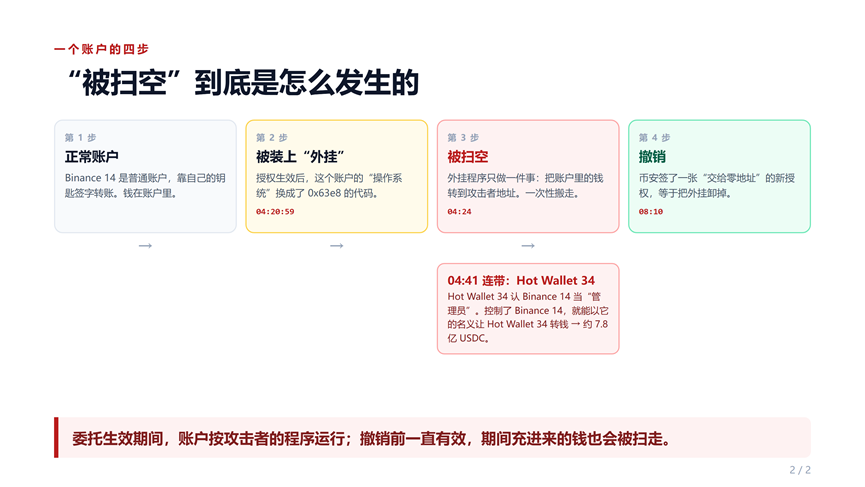
全程私钥未泄露、密码学未被攻破,而是综合利用了社会工程学攻击、诱导下载恶意软件、采用先进的交易授权技术等各种手段。最值得警惕的是,本次攻击中,黑客将被入侵的内部AI工具作为了横向移动的跳板。这提醒我们,在AI深度融入业务的时代,智能体安全已成为企业安全防护的新命门。
如果说币安事件暴露的是“人、终端、流程、AI工具”的短板,那么PHP漏洞则揭示了AI时代漏洞攻防节奏的根本性改变。10月21日,PHP2Shell高危漏洞公开。在这场全球应急响应的背后,AI扮演了“催化剂”的角色:安全机构Calif、Wiz借助AI辅助代码分析,在短时间内覆盖了传统人工审计多年未能触达的底层逻辑;漏洞细节提前泄露,甚至有厂商打破协同披露约定提前发布修复镜像。
奇安信2026年中漏洞报告显示,上半年新增漏洞同比增长51.9%,30.2%的高危漏洞发布当天即被利用。AI正在把漏洞发现从“手工作坊”推向“流水线生产”,攻防已进入“小时级”时代。
2
戳破三大“安全幻象”:传统认知亟待重构
两起事件看似相隔遥远,却共同戳破了三个被广泛信奉的“安全幻象”。
幻象一:“区块链安全”。
币安曾被认为拥有最顶级的区块链安全防护。但事实是:链上交易确实不可篡改,可一旦签名权被滥用,不可篡改反而成了攻击者的帮凶——钱转出去就追不回来。
幻象二:“加密即安全”。
这次攻击全程0私钥泄露、0密码学被攻破,损失却高达63亿美元。加密只保证“指令确实由持钥人签发”,保证不了“指令值得签发”。迷信任何单点技术的机构,必然在体系对抗中失守。

幻象三:“AI原生安全”。
很多人以为,买一套“AI原生安全”系统就能高枕无忧。但币安事件中,攻击者用的全是真实身份、真实凭据、合法流程,传统告警全部沉默。更讽刺的是,黑客恰恰是利用了币安内部的AI工具作为横向移动的跳板。AI再强,如果看不到攻击者的业务意图,如果忽视了智能体自身的脆弱性和失控风险,不仅挡不住“合法”的恶意,反而可能沦为帮凶。
因此,币安在调查报告中表示将“加大AI安全与主动防御投入”,将“增加对AI驱动的威胁检测、终端防护、开发环境安全以及行为异常监控等领域的投入”。
3
安全需要算账:没有“一体化”,再多产品也成摆设
币安最大的痛点是:一个运维人员的电脑被黑,竟引发金库崩塌。这说明一个事实:安全设备买了一堆,但彼此之间是孤立的,在精心构思的攻击面前往往形同虚设。如果当时部署了EDR和零信任体系,终端不干净就不给进内网;如果将AI管控纳入到整体运营体系,就不会被利用成为攻击跳板;如果特权账号有严格监控,一个人根本发不出这么大笔的转账指令。
网络安全是系统工程,防线一旦被撕开口子,整栋楼都会塌。安全建设亟需从“产品”升级为“体系”,币安每年收入在50亿美元以上,合规投入高达3亿美元,仍然没能阻止一台运维笔记本被入侵后引发的63亿美元损失。这更加佐证“安全投入≠买设备买软件",有效投入不仅是安全产品,还包括运营团队、攻防演练、应急体系、组织与人才建设等,体系化防御的预算投入远比单点采购有效,否则将肯定能重蹈币安覆辙,重要资产一失万无。
04
以一体化纵深防御体系应对“带洞防护”时代
人工智能时代,网络攻击愈发复杂多变、防不胜防,“带洞防护”将是常态。为此,奇安信以“带洞防护”为目标,构建了高位情报协同、中位并联运营、低位串联防御的一体化纵深防御体系。其中,低位覆盖大模型区、智能体应用区、企业数据区等十余个板块,从代码、终端到云端层层设防,确保安全无死角;中位AISOC作为指挥中枢汇聚所有告警、联动所有设备,实现从检测到响应的闭环;高位安全情报中心站在全局做预警,给体系装上眼睛和大脑。
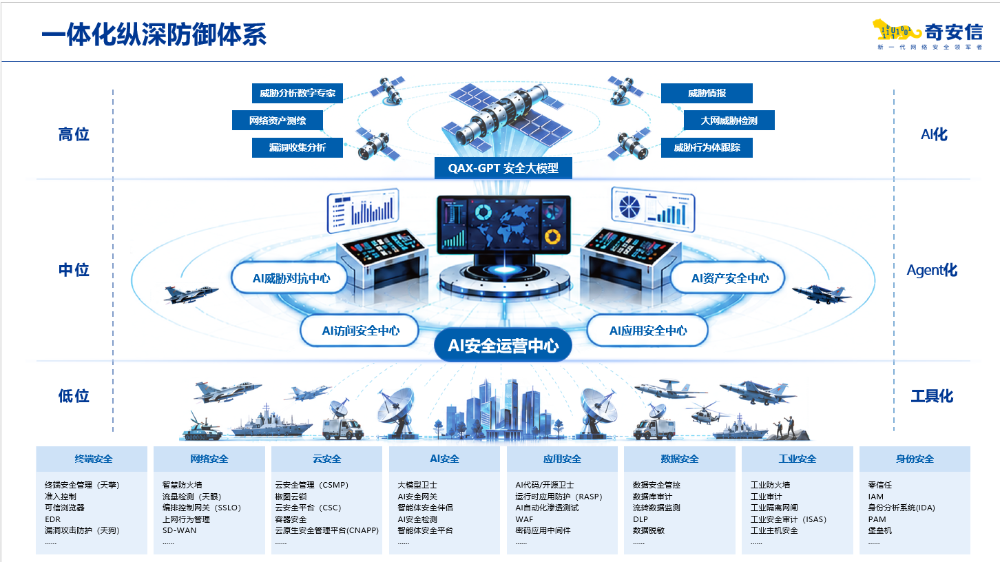
一体化纵深防御体系,叠加一体化安全运营,不靠单个产品打天下,而是靠体系作战让攻击者每走一步都会撞上新防线;让用户的每一分安全投入都落到实处、见到实效。正如币安事件所警示的:安全并非某个部门、某款产品、某项技术的事情,而需要“每个环节都假设自己会被突破”。只有把端点、身份、网络、业务等串成一条线,在每一环建立独立边界,才能真正守住关键业务与核心数据的安全底线。
 立即拨打




 京公网安备11000002002064号