奇安信集团将基于内部安全大数据分析、安全运营实践案例分析、各领域市场调研分析及与第三方合作产出的研究成果,以研究报告的形式对外发布。为方便学习分享和二次研究,绝大多数研究报告都为用户提供了PDF、WORD和PPT三种不同格式的下载方式,部分PPT还有专家的配音解读。欢迎大家下载和使用。
发布时间:2021年01月20日
工业控制系统安全国家地方联合工程实验室(以下简称“联合实验室”)于2017年、2018年、2019年、连续发布 《IT/OT一体化工业信息安全态势报告》。随着工业互联网的发展,2020年发布《2020中国工业互联网安全发展与实践分析报告》,总结分析IT/OT融合带来的新挑战,给出工业信息安全建议和展望。希望本报告能够为给政府部门、科研机构和工业企业提供参考和借鉴,
本报告综合参考CVE、NVD、CNVD、CNNVD四大公开漏洞平台发布的漏洞信息,分析工业互联网安全风险态势。此外,本报告给出应急响应典型案例,对安全问题进行总结分析,最后提出工业互联网安全推进建议。
2025年,国内白帽子人均向各大平台提交各类安全漏洞109个,与前几年相比均有所提升,创历年最高。2025年,国内白帽子每年人均可通过挖洞或参与演习获取奖金收入约50681.5元,较2024年的47262元增加了7.2%。与近年整体平均奖金水平相比正在稳步回升。
众多白帽子正处于高速成长阶段,且自我管理能力较强。内向、我行我素、个人喜好优先的I人,是白帽人才的主力军。
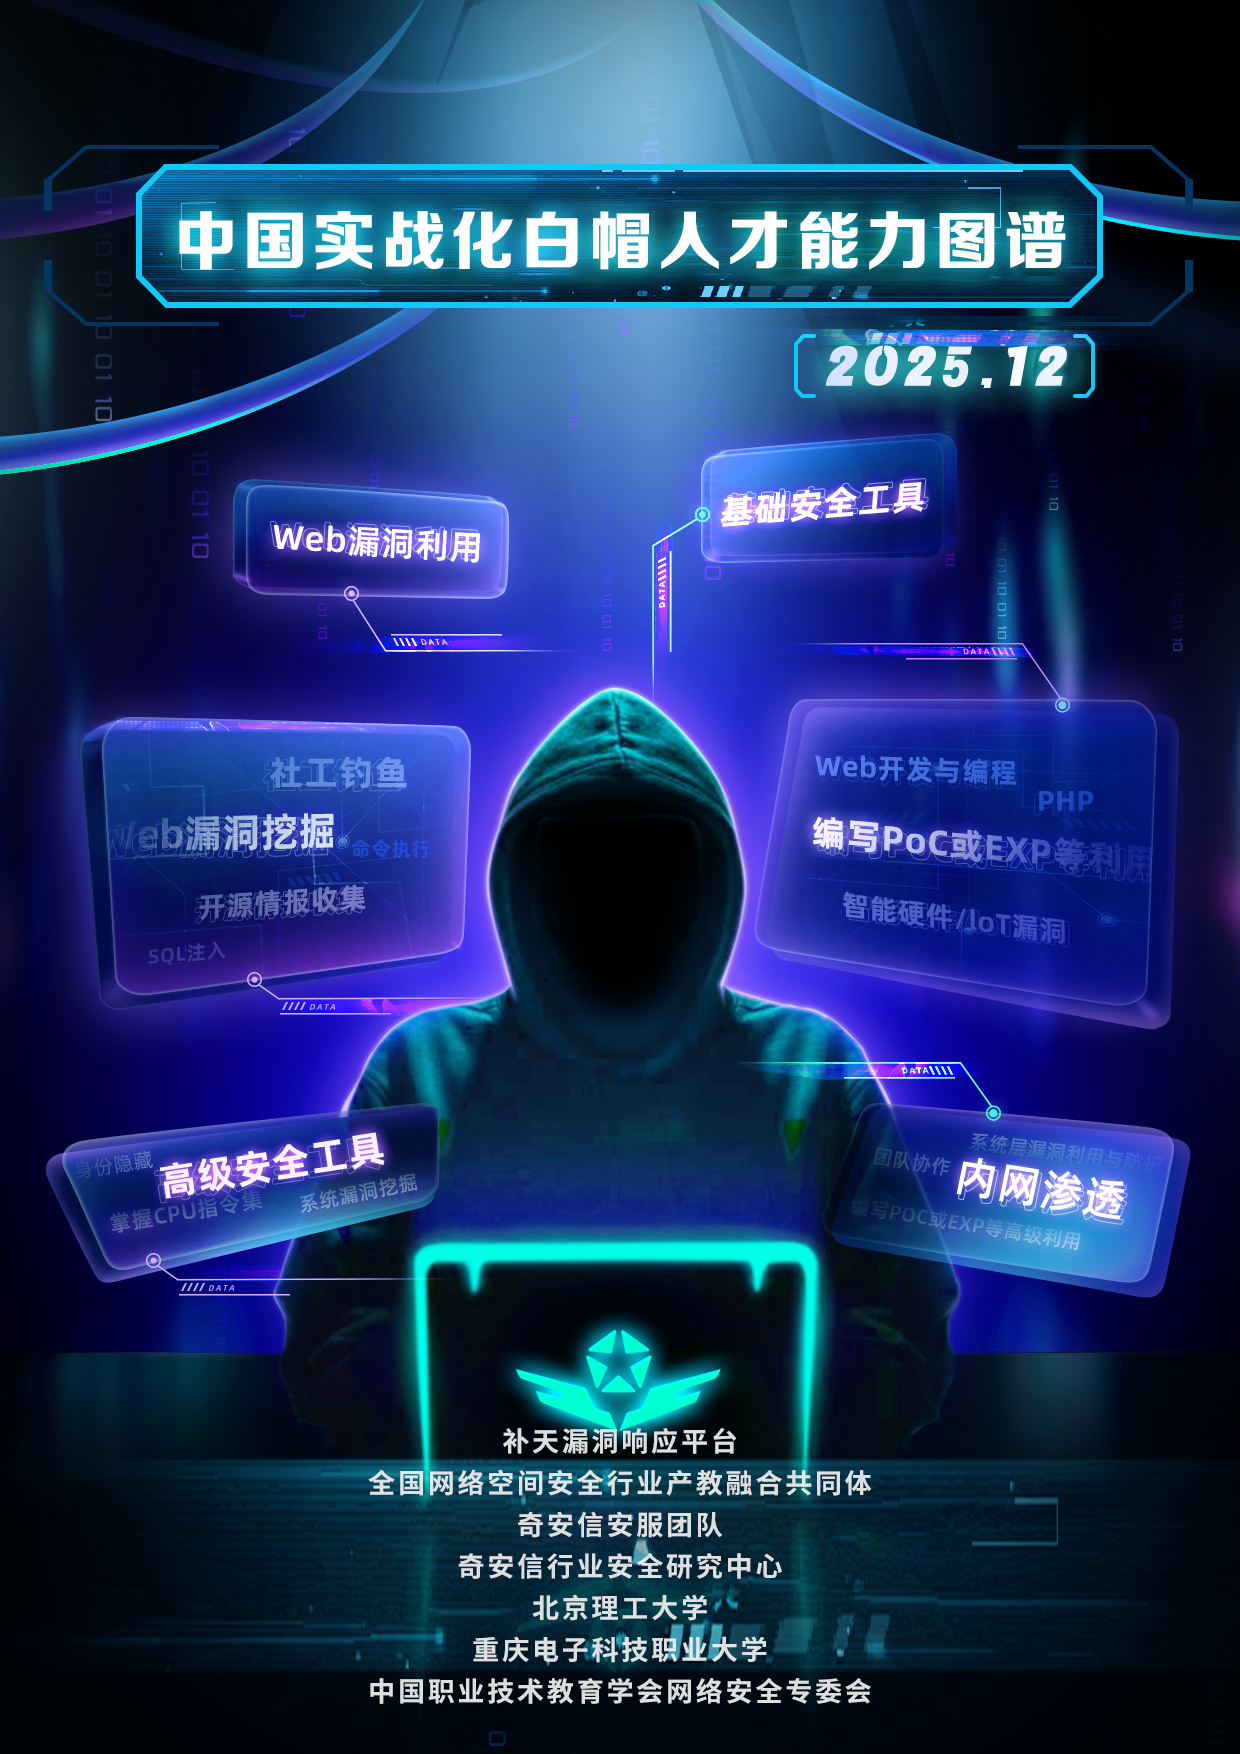
2025年,我们对能力图谱再度更新:攻击侧新增AI辅助绕过小类,新增对抗性攻击、威胁情报分析、反取证操作、WAF规则、EDR行为检测、人脸识别系统、语音验证7项具体能力。防守侧新增AI辅助安全分析小类,新增AI安全分析平台、调用大模型接口辅助分析2项具体能力。从而使能力图谱扩容至7大类、31小类、169项具体能力。其中,攻击侧为7大类、18个小类、115项能力,防守侧为5大类、13小类、54项能力。
查看详情
指南基于 OpenClaw 的技术架构与企业部署实践,总结了智能体平台的关键安全风险,并提出面向企业安全管理员和 IT 决策者的安全使用指南,为企业实现 OpenClaw 智能体的“看得清、管得住、用得好”提供参考,真正释放 AI智能体带来的生产力红利。
查看详情
2026年上半年,全球网络安全漏洞态势进入了“AI深度博弈”的新阶段。随着生成式人工智能在软件开发与安全攻防中的普及,漏洞的生命周期被极度压缩。根据奇安信CERT、CNVD/CNNVD等多源情报监测,2026年上半年新增漏洞数量爆发式增长,其中“高危+AI诱导”型漏洞显著增加。攻击面进一步向“云原生+智能终端”倾斜,供应链攻击与勒索软件的结合愈发紧密。
查看详情
95015服务热线
微信公众号
京公网安备11000002002064号