奇安信集团将基于内部安全大数据分析、安全运营实践案例分析、各领域市场调研分析及与第三方合作产出的研究成果,以研究报告的形式对外发布。为方便学习分享和二次研究,绝大多数研究报告都为用户提供了PDF、WORD和PPT三种不同格式的下载方式,部分PPT还有专家的配音解读。欢迎大家下载和使用。
发布时间:2024年10月29日
本报告由奇安信数据安全总体部、奇安信人工智能研究院、奇安信观星实验室、奇安信网络安全部联合编写。报告总结了政务大模型主要安全风险类型,结合大模型应用建设场景,制定了政务大模型安全治理框架,以探索包容、审慎的大模型安全管理模式。
政务大模型安全风险主要包括七个主要类型,即数据安全风险、训练语料安全风险、模型安全风险、应用安全风险、软件供应链安全风险、生成内容风险、大模型自身风险。
政务大模型的安全治理框架是保障其安全、合规运行的基础。全面的安全治理框架,需要满足合规要求、建立完善安全机制、提供安全技术保障。其中,合规是首要原则,涉及多项法律法规、规章制度的遵循。安全技术保障是政务大模型安全治理框架的核心,涵盖从基础安全措施、数据安全、大模型开发安全到运行安全等方面。
政务大模型的安全治理上,需要政府、企业、研究机构、监管机构等各方协作,形成良性互动生态体系,构建安全、可靠、有序的环境,充分发挥政务大模型在提升政府服务效能、推动社会进步方面的积极作用。
2026年上半年,全球网络安全漏洞态势进入了“AI深度博弈”的新阶段。随着生成式人工智能在软件开发与安全攻防中的普及,漏洞的生命周期被极度压缩。根据奇安信CERT、CNVD/CNNVD等多源情报监测,2026年上半年新增漏洞数量爆发式增长,其中“高危+AI诱导”型漏洞显著增加。攻击面进一步向“云原生+智能终端”倾斜,供应链攻击与勒索软件的结合愈发紧密。
查看详情
2025年,全球网络安全威胁进一步复杂化与尖锐化,漏洞态势呈现数量激增、高危集中、利用加速、攻击智能的显著特征。本报告基于奇安信CERT 2025年全年漏洞监测数据,结合CNVD、CNNVD、VulnCheck等国内外权威漏洞库及威胁情报平台,通过多源交叉分析与深度研判,系统梳理2025年漏洞发展趋势、攻击手法演变、行业影响与关键案例,并构建覆盖“监测-研判-响应-防御”的全景化防护体系框架,旨在为政府、企业及相关客户提供精准、及时、可操作的漏洞情报与防御建议,助力其在日益激烈的网络对抗中构建主动、弹性、智能的安全能力。
查看详情
2025年,国内白帽子人均向各大平台提交各类安全漏洞109个,与前几年相比均有所提升,创历年最高。2025年,国内白帽子每年人均可通过挖洞或参与演习获取奖金收入约50681.5元,较2024年的47262元增加了7.2%。与近年整体平均奖金水平相比正在稳步回升。
众多白帽子正处于高速成长阶段,且自我管理能力较强。内向、我行我素、个人喜好优先的I人,是白帽人才的主力军。
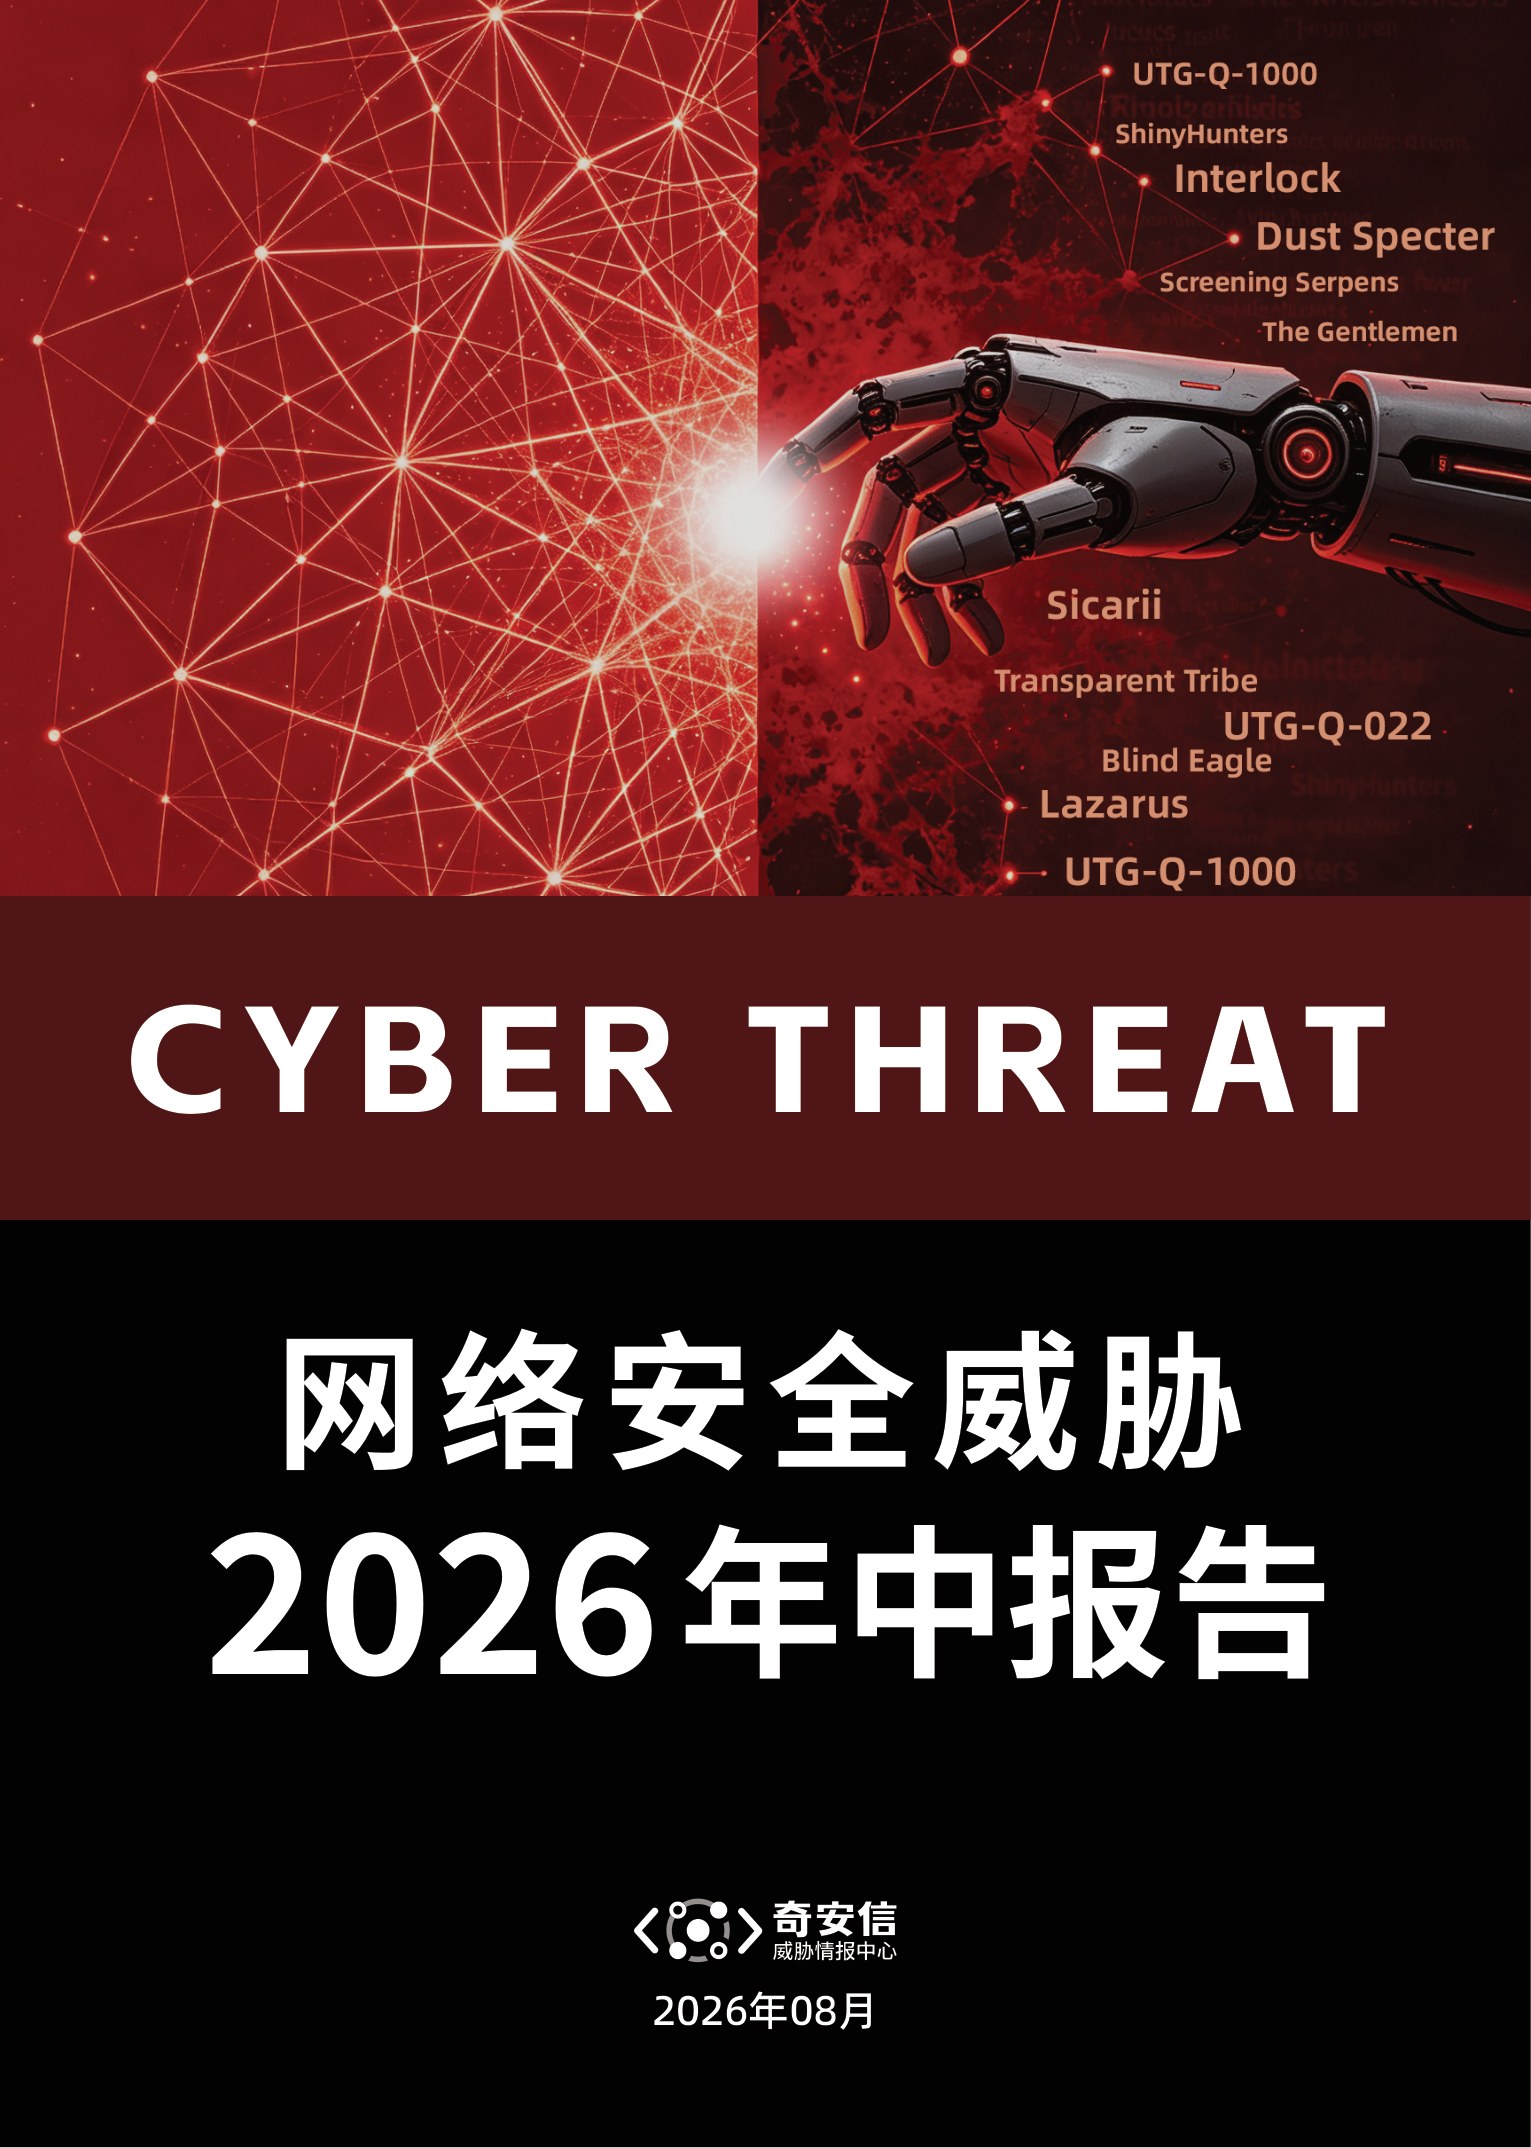
奇安信威胁情报中心发布《网络安全威胁2026年中报告》,从高级持续性威胁(APT攻击)、勒索攻击、互联网黑产、安全漏洞利用威胁活动趋势等方面,全面分析了2026年上半年全球网络安全形势。
该报告发现,2026年上半年,涉及我国的高级持续性威胁事件主要影响政府机构、科技、金融、能源矿产等领域,受害目标主要集中在广东等地区;涉及国际方面,乌克兰、以色列、美国等国家遭遇攻击活动较为集中。
银狐(UTG-Q-1000)活动最为密集,覆盖国内及中国台湾、日本、东南亚等多地;ShinyHunters、UNC3753等集群聚焦 SaaS 身份盗窃与数据施压;TridentLocker、Sicarii、Osiris、The Gentlemen 等新勒索组织大量涌现,国家背景组织与勒索团伙合流加深。
AI 技术正实质性改变威胁格局,从辅助木马编码、社工话术生成到自动化漏洞利用工具开发,显著缩短攻击准备周期、降低参与门槛并加大溯源难度;防御策略需从被动单点修补向主动的“攻击面收敛”与“身份中心防御”全面转型。
2026年上半年,全球网络安全漏洞态势进入了“AI深度博弈”的新阶段。随着生成式人工智能在软件开发与安全攻防中的普及,漏洞的生命周期被极度压缩。根据奇安信CERT、CNVD/CNNVD等多源情报监测,2026年上半年新增漏洞数量爆发式增长,其中“高危+AI诱导”型漏洞显著增加。攻击面进一步向“云原生+智能终端”倾斜,供应链攻击与勒索软件的结合愈发紧密。
查看详情
2025年,全球网络安全威胁进一步复杂化与尖锐化,漏洞态势呈现数量激增、高危集中、利用加速、攻击智能的显著特征。本报告基于奇安信CERT 2025年全年漏洞监测数据,结合CNVD、CNNVD、VulnCheck等国内外权威漏洞库及威胁情报平台,通过多源交叉分析与深度研判,系统梳理2025年漏洞发展趋势、攻击手法演变、行业影响与关键案例,并构建覆盖“监测-研判-响应-防御”的全景化防护体系框架,旨在为政府、企业及相关客户提供精准、及时、可操作的漏洞情报与防御建议,助力其在日益激烈的网络对抗中构建主动、弹性、智能的安全能力。
查看详情
2025年,国内白帽子人均向各大平台提交各类安全漏洞109个,与前几年相比均有所提升,创历年最高。2025年,国内白帽子每年人均可通过挖洞或参与演习获取奖金收入约50681.5元,较2024年的47262元增加了7.2%。与近年整体平均奖金水平相比正在稳步回升。
众多白帽子正处于高速成长阶段,且自我管理能力较强。内向、我行我素、个人喜好优先的I人,是白帽人才的主力军。
奇安信威胁情报中心发布《网络安全威胁2026年中报告》,从高级持续性威胁(APT攻击)、勒索攻击、互联网黑产、安全漏洞利用威胁活动趋势等方面,全面分析了2026年上半年全球网络安全形势。
该报告发现,2026年上半年,涉及我国的高级持续性威胁事件主要影响政府机构、科技、金融、能源矿产等领域,受害目标主要集中在广东等地区;涉及国际方面,乌克兰、以色列、美国等国家遭遇攻击活动较为集中。
银狐(UTG-Q-1000)活动最为密集,覆盖国内及中国台湾、日本、东南亚等多地;ShinyHunters、UNC3753等集群聚焦 SaaS 身份盗窃与数据施压;TridentLocker、Sicarii、Osiris、The Gentlemen 等新勒索组织大量涌现,国家背景组织与勒索团伙合流加深。
AI 技术正实质性改变威胁格局,从辅助木马编码、社工话术生成到自动化漏洞利用工具开发,显著缩短攻击准备周期、降低参与门槛并加大溯源难度;防御策略需从被动单点修补向主动的“攻击面收敛”与“身份中心防御”全面转型。
95015服务热线
微信公众号
京公网安备11000002002064号